Настраиваете гостевой Wi‑Fi на оборудовании TP-Link Omada через облачный контроллер? Есть момент, который сбивает с толку даже опытных админов.
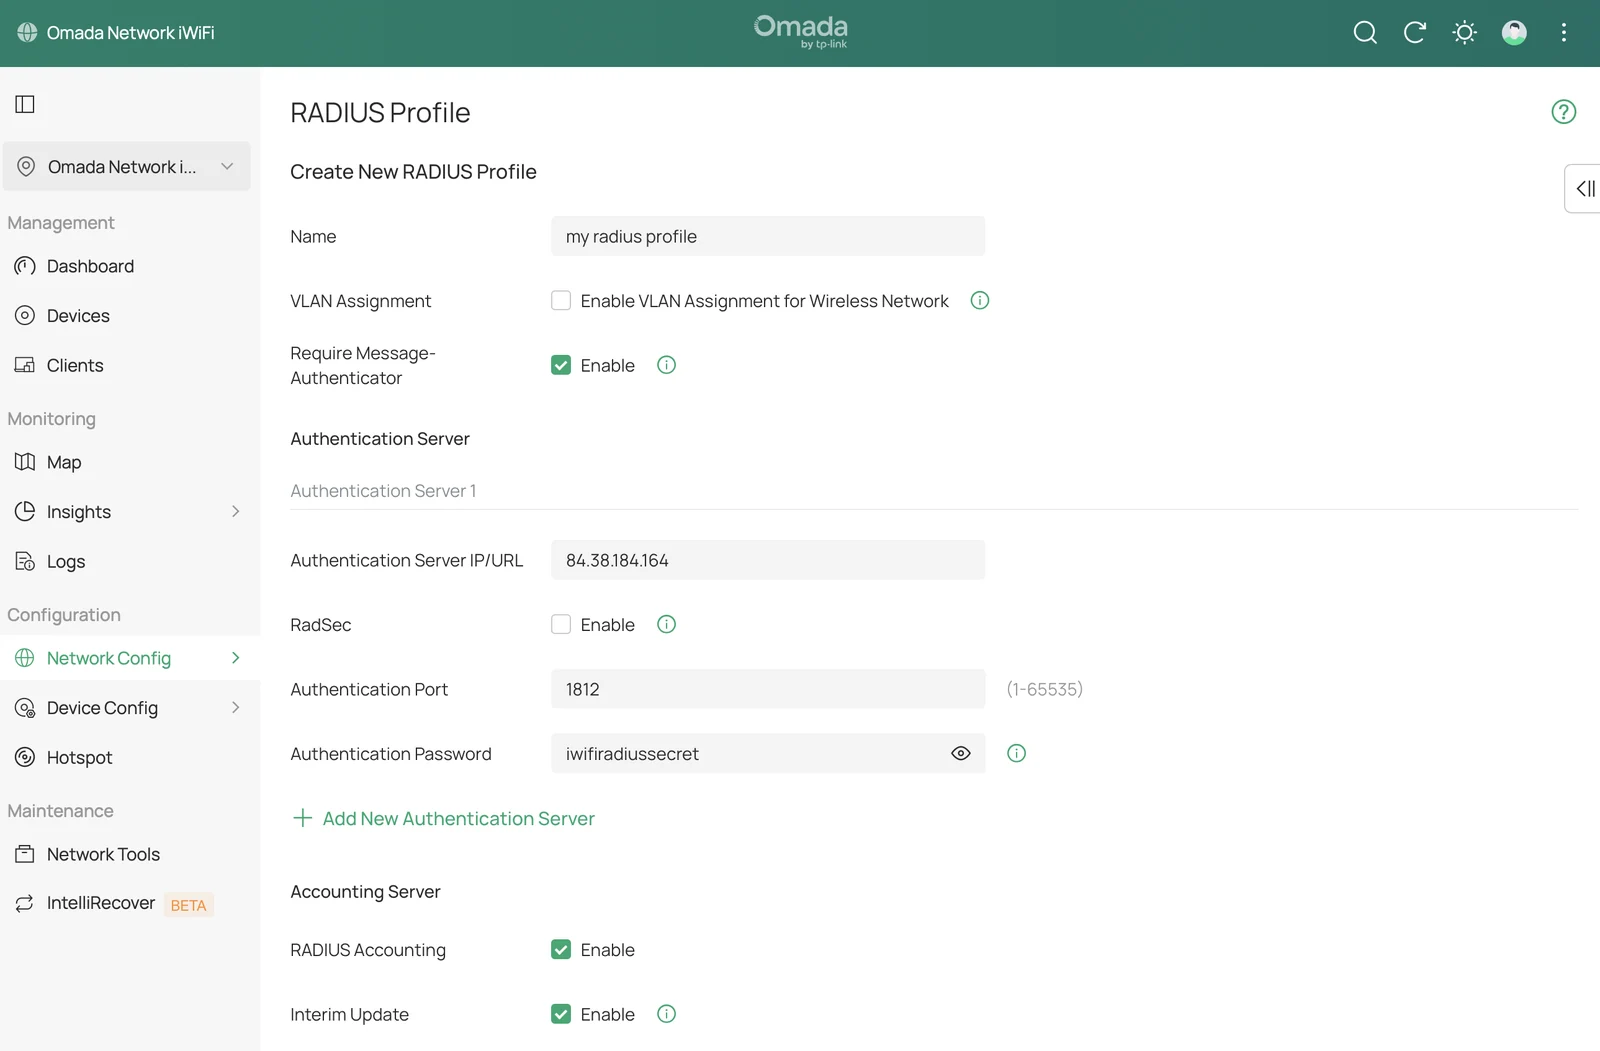
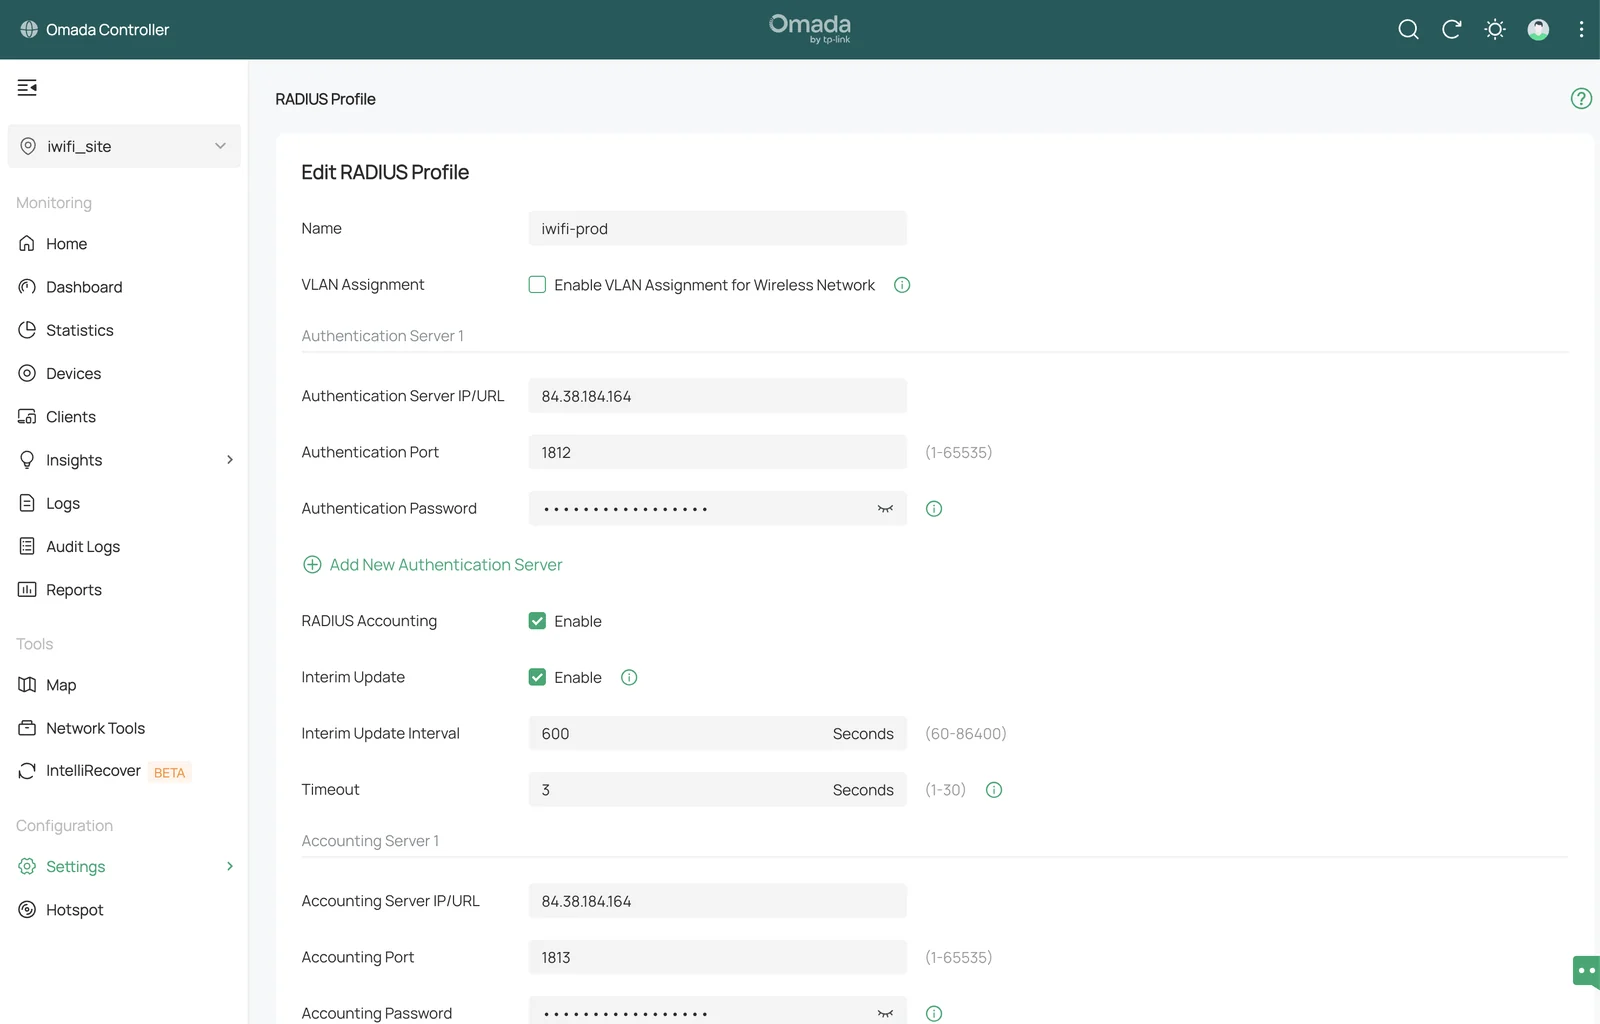
В облачной версии Omada настройка RADIUS находится не в общих параметрах сети, а в профиле портала (Portal Profile) — в разделе, отвечающем за аутентификацию. Многие ищут её совсем в другом месте, тратят время, потом пишут в поддержку.
Зачем вообще нужен RADIUS в этой схеме. Он позволяет роутеру передать авторизацию гостя внешнему сервису — например, iWiFi. Гость подключается, видит страницу входа заведения, подтверждает личность звонком, SMS или кодом. Omada в этот момент просто выполняет команду: пустить или не пустить в сеть. Так заведение выполняет требования закона об идентификации пользователей в публичном Wi‑Fi и заодно получает базу гостей для маркетинга.
Если настройки RADIUS не применяются, проверьте перед обращением в поддержку:
1. Профиль портала привязан именно к той гостевой сети, которую настраиваете
2. IP-адрес и порт RADIUS-сервера совпадают с данными, которые выдал провайдер сервиса
3. Shared secret введён одинаково с обеих сторон, без лишних пробелов
4. Контроллер и точки доступа синхронизированы — статус должен быть «Connected», а не «Pending»
5. Правила авторизации применены к гостевой сети, а не случайно к основной
Этот чек-лист закрывает большинство типовых обращений в поддержку. Если после проверки гости всё равно не авторизуются — пишите, поможем.